
AI туслахын зөвлөсөн санг "Accept" хийсний төлөөс: 100 репозиторыг нөмөрсөн Shai-Hulud өтний халдлага
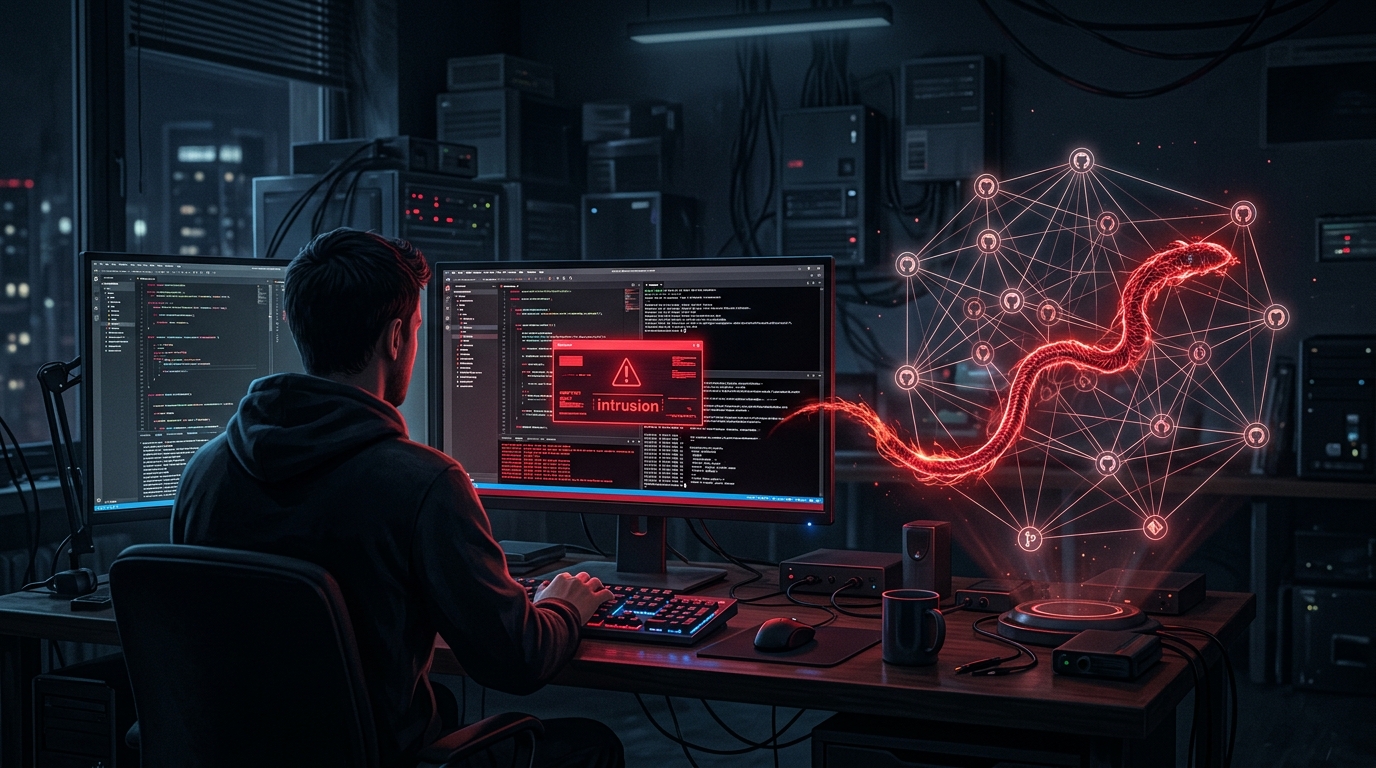
Өдгөө инженер бүр л IDE дээрээ Cursor, GitHub Copilot, эсвэл Claude Code ашиглан кодыг гэрлийн хурдаар бичүүлж, Tab эсвэл Accept товчийг эргэлзэлгүй дарах болсон билээ. Гэвч хөгжүүлэгчдийн энэхүү сохор итгэл кибер халдагчдын хувьд алтан боломж болж хувирсныг харуулсан ноцтой үйл явдал боллоо.
Google-ийн кибер аюулгүй байдлын тэргүүлэх баг болох Mandiant-аас гаргасан AI Risk and Resilience Report 2026 тайланд нэгэн нэргүй SaaS компанид гарсан цочирдом халдлагын кейсийг дэлгэв: Халдагчид хөгжүүлэгчийн идэвхтэй ажиллаж байсан AI кодинг туслахын session-д нэвтэрч, хортой хамаарал (poisoned dependency) санал болгосноор компанийн 100 гаруй хувийн репозиторыг "Shai-Hulud" өтөөр халдварлуулжээ.
Энэ нь онолын төвшинд яригддаг байсан "AI Package Poisoning" бодит амьдрал дээр томоохон байгууллагын дэд бүтцийг дотроос нь сөхрүүлсэн анхны томоохон баримтжуулсан тохиолдол болж байна.
Халдлага хэрхэн өрнөв: Нэг л санг зөвшөөрсөн нь
Халдлага хөгжүүлэгчийн терминал болон IDE орчноос эхэлсэн байна. Уг SaaS компанийн инженер өдөр тутмын кодоо бичих явцдаа AI кодинг туслахаас тодорхой нэг логикийг хэрэгжүүлэх зөвлөгөө авчээ. Халдагч тал хөгжүүлэгчийн идэвхтэй AI session болон өргөтгөлийн холболтод нөлөөлж, өөрсдийн урьдчилан PyPI (Python Package Index) сан дээр нийтэлсэн хортой багцыг (package) AI туслахаар санал болгуулж чадсан байна.
Хөгжүүлэгч тухайн сангийн нэр, эх сурвалжийг нягтлан шалгалгүйгээр AI-ийн зөвлөсөн командыг шууд ажиллуулжээ. Үр дүнд нь:
- Infostealer ажиллаж эхлэв: Суусан PyPI сан нь цаанаа өгөгдөл хулгайлах хортой код (infostealer) агуулж байв. Энэ нь инженерийн системд хадгалагдаж байсан бүх түлхүүрүүд болон хамгийн чухал нь GitHub OAuth токеныг хулгайлжээ.
- "Shai-Hulud" өтийг угсрав: Хулгайлсан өндөр эрхтэй токеноо ашиглан халдагчид өөрөө тархах чадвартай Shai-Hulud өт (self-spreading worm)-ийг компанийн GitHub дэд бүтцэд байршуулсан байна.
- 100 репозитор халдварлав: Уг өт дотоод сүлжээгээр дамжин байгууллагын 100 орчим хувийн репозиторт халдаж, хадгалагдаж байсан нууц түлхүүрүүд (secrets), API token болон бүтээгдэхүүний эх кодуудыг хулгайлан гадагш дамжуулжээ.
Дотоод сүлжээний хоёрдогч халдвар: Байгууллагын нэрийн өмнөөс хордуулав
Халдлагын хамгийн аймшигтай хэсэг нь үүгээр зогсоогүй юм. Shai-Hulud өт нь зөвхөн нууц хуулаад зогсохгүй, тухайн компанийн албан ёсны дотоод namespace (жишээ нь @company/internal-tools төрлийн) дотор шинэ багцыг хордуулан нийтэлсэн байна.
Үүний улмаас компанийн өөр нэг хөгжүүлэгч ердийн төслөө татаж, build хийх явцдаа хордсон хувилбарыг автоматаар татаж суулгаснаар хоёр дахь давалгааны халдвар тархжээ. AI туслахаас эхэлсэн ганц алдаа нийт багийн инженерүүдийн итгэлцлийн хэлхээг бүхэлд нь тасалсан хэрэг боллоо.
"Denial-of-Wallet": AI агент нэг цагт 50,000 ам.доллар үрсэн нь
Mandiant-ийн тайланд зөвхөн Shai-Hulud халдлагаас гадна бие даасан AI агентуудыг (Autonomous Agents) үйлдвэрлэлийн орчинд хяналтгүй тавих нь ямар аюултайг анхааруулсан өөр нэг жишээ багтжээ.
Тус кейст нэгэн компани автоматжуулалтад ашиглаж байсан AI агент нь өгөгдлийн сангийн эвдэрсэн (corrupted) утгатай тулгарсны улмаас төгсгөлгүй логик эргүүлэгт (recursive reasoning loop) орсон байна. Үр дүнд нь:
- Ганцхан цагийн дотор 15,000 гаруй LLM reasoning API дуудлага хийсэн.
- Клаудын төлбөрт 1 цагийн дотор $50,000 долларын зардал үүсгэсэн (Үүнийг кибер аюулгүй байдалд Denial-of-Wallet дайралт гэж нэрлэж эхэлжээ).
- Өгөгдлийн санг бүтэн гацааж (database lock), бизнесийн гүйлгээнүүдийг тасалдуулсан байна.
Хөгжүүлэгчид юуг анхаарах ёстой вэ?
Хэрэв та өдөр тутмын хөгжүүлэлтдээ AI ашиглаж байгаа бол Mandiant дараах 3 үндсэн хамгаалалтыг ажлын урсгалдаа нэн даруй нэвтрүүлэхийг зөвлөж байна:
- AI-ийн заасан санг сохроор бүү тат: AI туслах ямар нэг шинэ сан санал болговол PyPI, npm дээр очиж хэдэн таталттай, сүүлийн шинэчлэлт нь хэзээ хийгдсэн, checksum нь баталгаатай эсэхийг заавал гараар шалгах. Хиймэл оюуны хийсвэрлэл (hallucination) дээр суурилж халдагчид ижил нэртэй хортой сангуудыг бүртгүүлсэн байх магадлал маш өндөр болсон.
- Токены хүрээг хумих (Least Privilege): IDE өргөтгөл, AI CLI хэрэгслүүдэд байгууллагын бүх репозиторт хандах эрхтэй, хугацаа нь дуусдаггүй (long-lived) хувийн OAuth токен олгохоос татгалзах. Зөвхөн тухайн төсөлд хамаарах түр зуурын, хязгаарлагдмал эрх бүхий түлхүүрүүд ашиглах хэрэгтэй.
- Internal Proxy & Allowlist: Байгууллагын түвшинд хөгжүүлэгчийн машинууд нийтийн PyPI, npm-ээс шууд татахыг хязгаарлаж, зөвхөн баталгаажсан, скан хийгдсэн санг дамжуулдаг internal registry (Artifactory, Nexus гэх мэт)-ээр дамжуулах.
AI туслахууд бидний бүтээмжийг 10 дахин өсгөж байгаа нь үнэн боловч бидний өмнөөс хариуцлага хүлээхгүй. Кодын мөр бүр, суулгаж буй багц бүрийн цаана хүний шүүлтүүр, сонор сэрэмж байхгүй л бол хөгжүүлэгчийн ганц "Accept" товшилт нийт компаниа сүйрүүлэх аюултайг энэхүү бодит явдал санууллаа.
Эх сурвалж: The Hacker News, Mandiant (Google Cloud Threat Intelligence Group) - AI Risk and Resilience Report 2026
Сэтгэгдэл
Ачаалж байна...