
AI хуурамч зураглалын эсрэг криптографийн бамбай: Apple пиксел бүрийг сенсорын түвшинд баталгаажуулдаг "Reference Image" архитектураа танилцууллаа

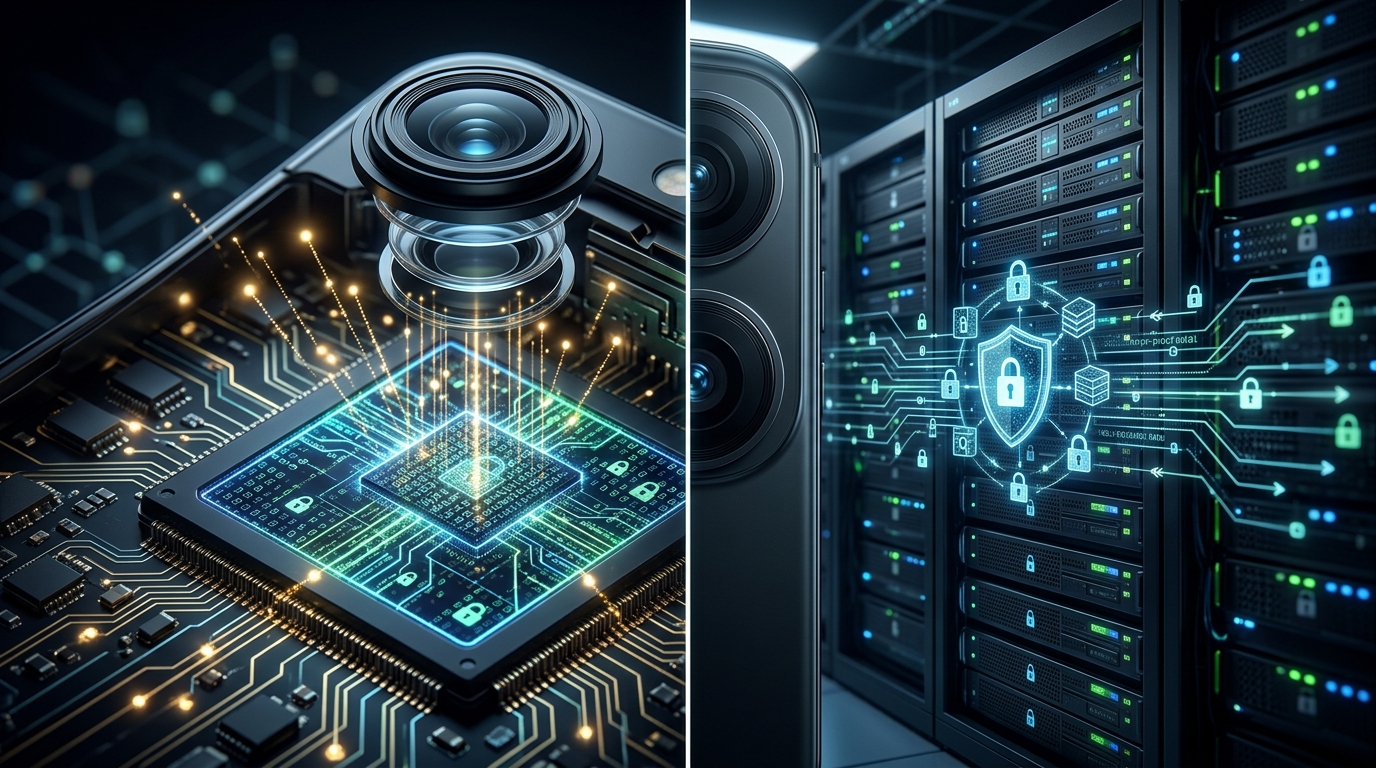
Generative AI болон дижитал засварлах хэрэгслүүд бодит байдлаас ялгагдахааргүй түвшинд хүрсэн өнөө үед "Энэ зураг бодит уу, эсвэл хиймэл үү?" гэдэг асуулт кибер аюулгүй байдал, сэтгүүл зүй, хууль эрх зүй, финтек салбарын хамгийн том сорилт болоод байна.
Өмнө нь энэ асуудлыг C2PA зэрэг контент баталгаажуулалтын протоколуудаар метадата түвшинд шийдэхийг оролдож байсан боловч үйлдлийн систем, програм хангамжийн түвшинд өгөгдлийг хуурамчаар үйлдэх (spoofing) боломж үргэлж нээлттэй үлддэг байв.
Apple-ийн Аюулгүй байдлын судалгааны баг (Apple Security Research) энэхүү асуудлыг техник хангамжийн суурь түвшинд шийдвэрлэх "Apple Reference Image" архитектурын цагаан ном болон албан ёсны судалгаагаа дэлгэлээ. Энэ нь програм хангамжийн дараах боловсруулалт биш, харин камерын физик сенсор гэрлийн долгионыг хүлээж авсан тэр агшинд криптограф гарын үсэг зурах цоо шинэ хандлага юм.
Сенсорын түвшний гарын үсэг: ISP-ээс өмнөх хамгаалалт
Уламжлалт ухаалаг утасны камерууд гэрлийг мэдэрсний дараа Image Signal Processor (ISP), Deep Fusion, HDR алгоритмуудаар дамжуулан зургийг ихээхэн өөрчилж, хиймэл оюунаар сайжруулж байж дэлгэцэнд буулгадаг. Энэ боловсруулалтын аль ч шатанд өгөгдөл өөрчлөгдөх эрсдэлтэй.
Apple Reference Image горимыг идэвхжүүлсэн үед төхөөрөмж дараах зарчмаар ажиллана:
- Sensor Re-boot & Isolate: Зураг дарах агшинд камерын үндсэн физик мэдрэгч тусгай баталгаажуулалтын горимд шилжиж, пикселүүдийн түүхий өгөгдлийг (RAW pixel data) бусад үйлдлийн системийн процессоос тусгаарлана.
- On-sensor Cryptographic Signing: Мэдрэгч дэх тусгай криптограф модуль нь тухайн агшинд бүртгэгдсэн пиксел бүрийн өгөгдлийг техник хангамжийн нууц түлхүүрээр баталгаажуулан шууд гарын үсэг зурна.
- Secure Enclave Integration: Линзийн фокусын зай, дижитал томруулалт, төхөөрөмжийн төлөв зэрэг нэмэлт метадатыг Secure Enclave Processor (SEP) тусад нь баталгаажуулж, DNG формат бүхий дижитал "эх негатив" файл үүсгэнэ.
Үүний дүнд үйлдлийн систем эсвэл гуравдагч талын апп хэчнээн root эрхтэй байсан ч сенсороос гарсан анхдагч пикселийн гарын үсгийг өөрчлөх боломжгүй болж байна.
Хугацааны баталгаа: APNs Heartbeat-ээр хязгаар тогтоох нь
Зургийг хэзээ авсныг нотлохын тулд энгийн системийн цаг (system clock)-ийг ашиглах нь хангалтгүй бөгөөд амархан хуурамчаар тохируулж болдог.
Apple үүний тулд хоёр талт цагийн баталгаажуулалтын сүлжээг ашигласан байна:
- Lower bound (Доод хязгаар): Төхөөрөмж Apple Push Notification service (APNs)-ийн 15 минут тутмын тогтмол "heartbeat" холболтоор серверийн криптограф цагийн токен хүлээн авдаг. Энэ нь зургийг уг хугацаанаас өмнө аваагүйг батална.
- Upper bound (Дээд хязгаар): Зураг дармагц систем шууд онлайн timestamp токен хүсэж, дээд хязгаарыг тогтооно.
Үүний үр дүнд зураг яг хэдэн оны хэдэн сарын хэдний хэдэн минутын хооронд дарагдсан болохыг математик нарийвчлалтай хүрээнд хөдөлбөргүй нотлох боломжтой болжээ.
Private Cloud Compute (PCC) ба нэр нууцлалын парадокс
Хэрэв зураг бүр тодорхой нэг физик сенсорын сериал дугаараар гарын үсэг зурагдвал сэтгүүлч, шүгэл үлээгч, жирийн хэрэглэгчдийн хувийн нууц алдагдаж, тэднийг зургуудаар нь дамжуулан мөрдөх эрсдэл үүснэ.
Үүнийг шийдэхийн тулд Apple өөрийн Private Cloud Compute (PCC) дэд бүтцээ нотариатч болгон оруулжээ:
[Camera Sensor]
       │ (Signed RAW Data + Timestamps)
       ▼
[Private Cloud Compute (PCC)]
       │ 1. Техник хангамжийн хүчинтэй эсэхийг тулгах
       │ 2. Revocation List-д байгаа эсэхийг шалгах
       │ 3. Хэрэглэгчийн ID-г арилгаж, нэрсийг салгах
       ▼
[Apple Central Signing Service]
       │ (Apple Root Certificate-ээр нэгдсэн гарын үсэг зурах)
       ▼
[Verified Reference Image]
PCC нь сенсорын гарын үсгийг шалгаж, хакердуулсан эсвэл аюулгүй байдал нь алдагдсан төхөөрөмжийн жагсаалттай (Revocation list) тулган баталгаажуулсны дараа тухайн төхөөрөмжийн таних тэмдгийг устгаж, төв түвшинд Apple-ийн нэгдсэн баталгаажуулалтын гарын үсгээр тамгалдаг. Үүний дүнд нийтэд тархах зураг дээр хувь хүний мэдээлэл үлдэхгүй, гэхдээ зураг жинхэнэ камерын сенсороос үүссэн гэдэг нь 100% нотлогдоно.
Хөгжүүлэгчдэд нээгдэж буй шинэ боломжууд
Apple энэхүү системийг зөвхөн өөрийн Photos апп-д түгжихгүй бөгөөд гуравдагч хөгжүүлэгчдэд зориулан үйлдлийн системийн түвшний API-уудыг санал болгож байна.
Энэ нь дараах төрлийн бүтээгдэхүүн хөгжүүлж буй инженерүүдэд томоохон эргэлт авчирна:
- Даатгал ба санхүүгийн аппууд (FinTech & InsurTech): Ослын зураг, үл хөдлөх хөрөнгийн эвдрэлийн зургийг хэрэглэгчээс авахдаа урьдчилан бэлтгэсэн AI зураг биш, яг бодит цаг хугацаанд авсан эсэхийг API дуудаж шалгах боломж бүрдэнэ.
- KYC ба хэрэглэгч баталгаажуулалт: Иргэний үнэмлэх, бичиг баримтын зургийг deepfake хэрэгслээр зохиомлоор илгээж буй халдлагуудыг бүрэн таслан зогсооно.
- Хэвлэл мэдээлэл ба факт-чек: Мэдээллийн эх сурвалж болох гэрэл зургуудыг шууд баталгаажуулах мета мэдээллийн нэгдсэн протоколтой болно.
Нээлттэй үлдсэн асуудал: "Дэлгэцээс зураг дарах" трик
Хэдийгээр архитектур өөрөө маш хүчирхэг боловч шинжээчдийн дунд нэг том маргаан өрнөж байна: Хэрэв хэн нэгэн өндөр нягтаршилтай 8K дэлгэц дээр AI-аар үүсгэсэн зургийг гаргаж байгаад iPhone-оороо зургийг нь дарвал яах вэ?
Онолын хувьд камер физик дэлгэцийг "бодит ертөнц" гэж харан криптограф гарын үсэг зурж өгнө. Гэсэн хэдий ч судлаачдын үзэж буйгаар LiDAR мэдрэгчийн гүний өгөгдөл (depth map), фокусын зай, моаре (moire pattern) илрүүлэгч алгоритмуудыг нэгтгэснээр хавтгай гадаргуу эсвэл бодит 3D орчин мөн эсэхийг ялгах дараагийн хамгаалалтууд нэвтрэх төлөвтэй байна.
AI контент интернет орон зайг бүрхэж буй энэ цаг үед "итгэлцэл"-ийг сэргээх ганц зам нь криптограф техник хангамж гэдгийг Apple энэхүү шинэ шийдлээрээ харууллаа.
Эх сурвалж: Apple Security Research (security.apple.com/blog/apple-reference-image)
Сэтгэгдэл
Ачаалж байна...