
Криптографийг эвдэх шаардлагагүй: Дэлгэцийн дата шугамд тагнагч чип суулгасан "Ledger" төхөөрөмжийн ханган нийлүүлэлтийн халдлага илэрлээ

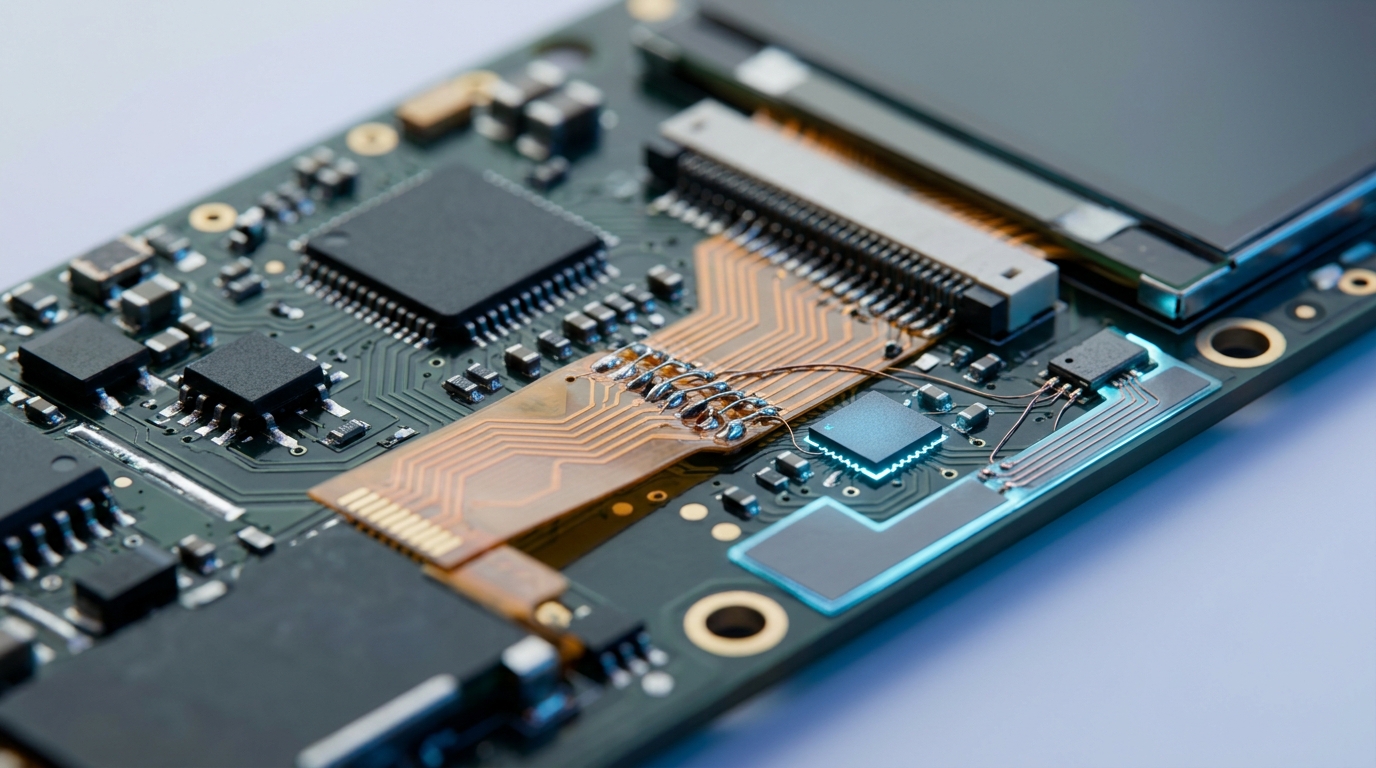
Техник хангамжийн түрийвч (hardware wallet) нь криптовалютын салбарт хувийн түлхүүрийг интернэт сүлжээнээс бүрэн тусгаарлах хамгийн найдвартай "хүйтэн хадгалалт" гэж тооцогддог. Гэвч халдагчид математик криптографийн хамгаалалттай тулалдахын оронд техник хангамжийн физик архитектурын сул талыг ашиглан 86-93 сая ам.долларыг хулгайлсан supply chain (ханган нийлүүлэлтийн сүлжээний) онц ноцтой халдлагыг үйлдвэрлэгч Ledger компани албан ёсоор хүлээн зөвшөөрлөө.
Тус компанийн хамгийн өргөн борлуулагддаг Ledger Nano X төхөөрөмжийн эх хавтан дээр үйлдвэрийн бус тусгай микросхем, LTE модем болон eSIM агуулсан "тагнуулч чип" нууцаар гагнагдсан байсныг аюулгүй байдлын шинжээчид илрүүлсэн байна.
"Secure Element" бүтэн үлдсэн ч түрийвч хоосорсон нь
Ledger төхөөрөмжүүдийн аюулгүй байдлын цөм нь банкны картуудад хэрэглэгддэг, олон улсын CC EAL6+ сертификаттай Secure Element (SE) чип юм. Энэхүү чип нь хувийн түлхүүрүүд болон 24 үг бүхий сэргээх түлхүүрийг (BIP39 seed phrase) физик түвшинд тусгаарлаж хадгалдаг.
Гайхалтай нь, халдагчид Secure Element-ийн хамгаалалтыг нэвтлэх ямар ч оролдлого хийгээгүй. Төхөөрөмжийг анх компьютерт холбоход ажилладаг Ledger Live-ийн албан ёсны Genuine Check криптограф баталгаажуулалтыг эдгээр хакердагдсан төхөөрөмжүүд амжилттай давж байжээ. Учир нь Genuine Check нь зөвхөн Secure Element чипийн гарын үсэг, бүтэн байдлыг шалгадаг бөгөөд хавтан дээр зэрэгцэн байрлах бусад зөвшөөрөлгүй электрон эд ангийг мэдрэх боломжгүй архитектуртай байв.
Халдагчдын зорилго ердөө нэг л зүйл байсан: хэрэглэгч шинэ түрийвч үүсгэх явцад дэлгэц дээр зурагдах 24 үгийг физик түвшинд замаас нь хуулбарлах (Hardware Man-in-the-Middle).
Дэлгэцийн автобусыг чагнасан механизм (Bus Sniffing)
Төхөөрөмжийг задлан шинжилсэн Tibane Labs болон бусад судлаачдын тайлангаас үзвэл халдлагын инженерийн шийдэл нь маш нарийн төлөвлөгдсөн байна:
- Дэлгэцийн шугамыг чагнах: Secure Element болон жижиг OLED дэлгэцийн хоорондох өгөгдөл дамжуулах дата шугам (I2C/SPI bus) дээр халдагчид нимгэн, уян хатан flex-PCB хавтан суулгаж параллелиар гагнасан байна.
- Пикселийг текст болгон хөрвүүлэх: Төхөөрөмжийн эхний тохиргоо (initial setup) хийгдэх үед SE чип дэлгэц рүү 24 нууц үгийг харуулах командыг илгээдэг. Уг өгөгдлийг нэмэлт микроконтроллер шууд чагнаж, дэлгэцийн framebuffer өгөгдөл болон тэмдэгтийн зураглалаас 24 англи үгийг бодит цаг хугацаанд салган тайлж авдаг байна.
- Үүрэн сүлжээгээр алсын сервер рүү цацах: Чагнаж авсан нууц үгээ дамжуулахын тулд хавтан дээрх бичил LTE үүрэн сүлжээний модуль, антена болон суурилуулсан eSIM-ийг ашиглажээ.
Энэ нь системийн хувьд ямар ч сэжиг төрүүлдэггүй. Хост компьютер, USB холболт, эсвэл Ledger Live программ дээр интернэтээр ямар ч сэжигтэй трафик үүсэхгүй. Төхөөрөмж нь ердийн утасгүй сим карт шиг үүрэн телефоны операторын сүлжээгээр бие даан холбогдож, seed phrase-ийг халдагчийн C2 (Command & Control) сервер рүү шууд илгээдэг байна.
Үүний дараа халдагчид хохирогчдын хэтэвчинд хөрөнгө төвлөрөх үед блокчэйн дээр скрипт ажиллуулан Bitcoin, Ethereum, Tron сүлжээгээр хөрөнгийг нь хоосолжээ.
Гурван үе шаттай хувьсал: Энэ бол санамсаргүй хэрэг биш
Шинжээчдийн тодорхойлсноор уг халдлагын төхөөрөмж нь гурван үеийн турш сайжирсан нь илэрхий харагддаг:
- Gen 1 & 2: Анхны хувилбаруудад эх хавтан дээр ил задгай утас татаж, зайн багтаамжийг гаргахын тулд төхөөрөмжийн үндсэн зайг (battery) арай жижиг овортойгоор сольсон байсан нь визуаль үзлэгээр мэдэгдэх магадлалтай байв.
- Gen 3: Сүүлийн хувилбар дээр Ledger Nano X-ийн үндсэн зай, эх хавтангийн бүтэцтэй яг таардаг, лазер зүсэлттэй үйлдвэрийн түвшний уян хавтан ашигласан байна. Энэ нь ямар ч мэргэжлийн бус хүн үйлдвэрийн шугам дээр секундын дотор угсарч болохуйц масс бүтээгдэхүүн болсон байжээ.
Халдагчид төхөөрөмжүүдийг албан ёсны үйлдвэрээс эцсийн хэрэглэгчид очих замд буюу бүс нутгийн дистрибьютор, дахин борлуулагчдын (реселлер) түвшинд замаас нь задлан өөрчилж буцаан битүүмжилсэн нь батлагдаад байна. Одоогоор Зүүн өмнөд Азийн албан ёсны борлуулагч CryptoBilis-ийн сувгаар зарагдсан болон томоохон онлайн захуудад (Amazon, Yahoo! Auctions) гарсан төхөөрөмжүүд үүнд өртсөн нь тодорхой болоод байна.
Хөгжүүлэгчид болон системийн архитекторуудад өгөх дохио
Энэхүү хэрэг явдал нь зөвхөн крипто сонирхогчдын бус, аливаа embedded систем болон өндөр хамгаалалттай төхөөрөмж бүтээж буй инженерүүдийн хувьд томоохон кейс судалгаа болж байна:
- Криптографийн төгс шийдэл хангалтгүй: Хэчнээн шилдэг шифрлэлт, хакердагдашгүй чип ашигласан ч хэрэглэгчийн интерфэйс (OLED дэлгэц, товчлуур) болон үндсэн чипийн хоорондох өгөгдөл шифрлэгдээгүй "plain text" байвал hardware MITM халдлагаас сэргийлж чадахгүй. Хэрэв дэлгэц рүү илгээж буй өгөгдлийг чипийн түвшинд шифрлэж, зөвхөн дэлгэцийн хянагч тайлдаггүй л бол энэ төрлийн автобус чагнах халдлага боломжтой хэвээр байх болно.
- Attestation-ий цар хүрээ: Программ хангамжийн түвшинд чипийн "жинхэнэ" эсэхийг баталгаажуулах нь төхөөрөмжийн бүхэл системийн аюулгүй байдлыг илэрхийлж чадахгүй.
- Ханган нийлүүлэлтийн итгэлцэл (Zero Trust Hardware): Хамгийн найдвартай сав баглаа боодол, лац ч физик халдлагыг бүрэн зогсоож чадахгүй тул эмзэг дата бүхий төхөөрөмжүүдийг зөвхөн албан ёсны анхдагч эх үүсвэрээс шууд авах эсвэл "air-gapped DIY" (нээлттэй эхийн эд ангиудаар өөрөө угсрах) хандлага улам бүр хүчээ авах төлөвтэй байна.
Эх сурвалж: BleepingComputer, Tibane Labs Research, ForkLog, CryptoSlate
Сэтгэгдэл
Ачаалж байна...