
ChatGPT таныг өөр вэбээр зочлох үед ч тагнаж байна: OpenAI-ийн нууц "Bazaar" ад-трекерийн бүтэц илчлэгдлээ
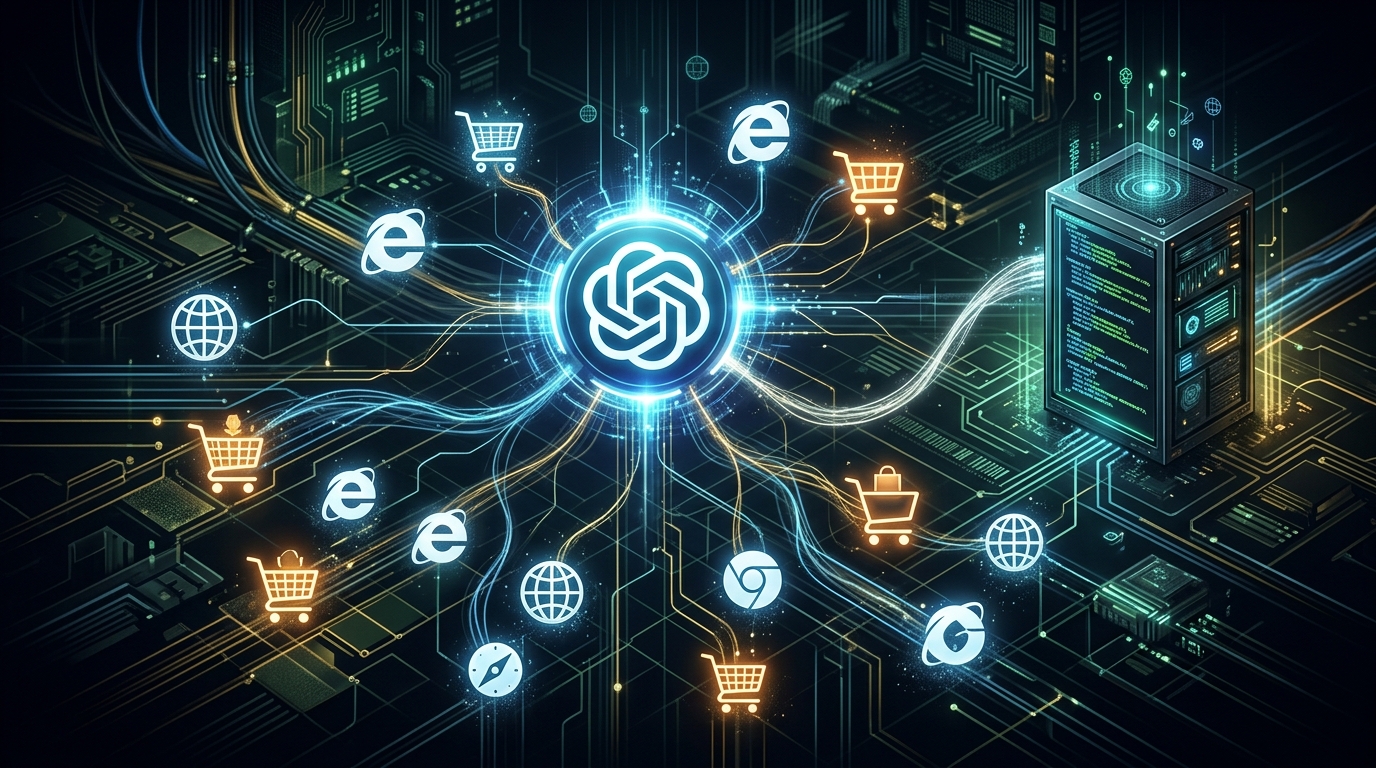
Хиймэл оюуны салбарын тэргүүлэгч OpenAI асар их хөрөнгө оруулалт, дэд бүтцийн зардлаа нөхөхийн тулд сурталчилгааны (AdTech) зах зээл рүү чимээгүйхэн шилжиж байгаа гэх таамаг хэдийнэ үнэн болох нь батлагдлаа. Кибер аюулгүй байдлын шинжээч Buchodi (Buchodi's Threat Intel)-ийн нийтэлсэн хамгийн сүүлийн үеийн шалгалтын үр дүнд OpenAI нь Meta болон Google-ийн олон жил ашиглаж ирсэн хяналтын AdTech арга барилыг бүрэн хуулбарлаж, хэрэглэгчдийн өөр вэбсайтууд дээр хийж буй үйлдлийг ChatGPT аккаунттай нь шууд холбон мөрдөж буйг илрүүлжээ.
Шинжээчид хэд хэдэн бие даасан сүлжээний урсгал барих (traffic capture) аргаар шалгалт хийж, 1,000 гаруй хостнэйм, 936 төрлийн сурталчлагчийн пиксел дээр уг механизмыг амжилттай баталгаажуулсан байна.
OpenAI-ийн нууц төсөл: "Bazaar" гэж юу вэ?
Илчлэгдсэн баримтуудаас харахад OpenAI дотооддоо сурталчилгааны платформоо "Bazaar" (товчилсон домэйн нь bzr.openai.com) гэж нэрлэдэг байна.
Энгийнээр тайлбарлавал, хэрэв аль нэг байгууллага, онлайн дэлгүүр ChatGPT дотор зар сурталчилгаа байршуулах эсвэл хамтран ажиллах гэрээ байгуулбал тэд өөрсдийн вэбсайтдаа OpenAI-ийн бэлтгэсэн тусгай код (Tracking Pixel / Script)-ыг суулгадаг. Энэ скрипт нь яг л Meta Pixel шиг ажиллах бөгөөд тухайн хэрэглэгч ямар бүтээгдэхүүн үзэж, юу сагсалж, ямар нийтлэл уншиж байгааг цуглуулан OpenAI-ийн сервер рүү илгээдэг.
Гэхдээ хамгийн ноцтой нь: OpenAI зөвхөн хөндлөнгийн сайтын датаг цуглуулаад зогсохгүй, тухайн зочныг таны ChatGPT аккаунттай шууд холбож чаддагт байгаа юм.
__obi cookie болон синк хийх техникийн процесс
Энэхүү хяналтын механизм нь гурван үе шаттайгаар явагддаг болохыг шинжилгээгээр дэлгэжээ:
1. Криптограф гарын үсэгтэй JWT үүсгэх
Хэрэглэгч chatgpt.com руу орох үед тухайн вэб аппликэйшн 16 байтын санамсаргүй утга үүсгэж, POST /backend-api/bazaar/obi/sync-token endpoint руу хүсэлт явуулдаг. Серверээс chatgpt-wadi үйлчилгээ нь дараах бүтэц бүхий RS256 JWT токенийг буцаадаг байна:
{
  "iss": "chatgpt-wadi",
  "aud": "bzr.openai.com",
  "purpose": "obi_sync",
  "operation": "set",
  "consent_decision": "analytics_allowed",
  "sub": "64-hex-хэрэглэгчийн-аккаунтын-ID",
  "subject_type": "account_user",
  "obi": "22-тэмдэгт-бүхий-танигч-хэш",
  "exp": "iat + 60s"
}
Энд байгаа sub талбар нь тухайн хэрэглэгчийн ChatGPT дэх өвөрмөц ID бол obi нь төхөөрөмж дээр үүсгэгдсэн танигч юм. Энэхүү токен нь хоёр талыг баталгаажуулан холбодог.
2. Cross-Site Cookie суулгах
Дараа нь браузер тухайн JWT токенийг авч, cross-site байдлаар bzr.openai.com/v1/obi/sync endpoint руу илгээнэ. OpenAI-ийн сервер үүний хариуд дараах HTTP header-ийг буцаадаг:
Set-Cookie: __obi=<тодорхойлогч>; Domain=.openai.com; SameSite=None; Secure; HttpOnly; Max-Age=31536000
SameSite=None болон Secure тохиргоотой учраас энэхүү __obi cookie нь бусад ямар ч домэйн дээрээс OpenAI руу хийгдэх гуравдагч талын хүсэлтэд автоматаар хавсаргагдан очих нөхцөл бүрддэг. Үйлчлэх хугацаа нь 1 бүтэн жил (Max-Age=31536000) байдаг.
3. Гаднын вэбсайтууд мэдээллийг буцаан илгээх
Та өөр нэгэн онлайн дэлгүүр (жишээ нь цахилгаан барааны сайт) руу ороход тэнд суусан OpenAI скрипт ажиллаж, таны браузер дахь .openai.com домэйны __obi cookie-г тухайн үзэж буй хуудасны URL, сагсалсан барааны мэдээлэлтэй хамт bzr.openai.com руу дамжуулдаг. Үр дүнд нь OpenAI таныг ажлын бус цагаар ямар сайтуудаар хэсэж, юу сонирхсоныг бүгдийг нь таны албан ёсны ChatGPT хаягтай шууд холбон бүртгэж авдаг.
Системээс гарсан (Logout) байсан ч мөрдөлт зогсохгүй
Шинжээчдийн шалгасан 932 синк токений 736 нь нэвтэрсэн хэрэглэгчийн (account_user) ID-тай байсан бол 196 нь anonymous гэсэн төлөвтэй байжээ. Хамгийн эвгүй нь, нэвтрээгүй үед олгосон нэргүй танигч (anonymous subject) нь нэг төхөөрөмж дээр хамгийн багадаа 27 хоногийн турш огт өөрчлөгдөхгүй тогтвортой хадгалагдсаар байсан тул таныг бүртгэлгүй ашиглаж байгаад дараа нь нэвтрэхэд хуучин цуглуулсан түүхийг нэгтгэх бүрэн боломжтой байна.
"Зүгээр л Аналитик" гэх хуурал ба GDPR-ийн зөрчил
OpenAI өөрийн Cookie Policy дээрээ __obi-г "Analytics" ангилалд ганцааранг нь оруулсан байдаг. Хэрэглэгчид сурталчилгааны (marketing) cookie-г цуцалж, зөвхөн analytics-ийг зөвшөөрсөн тохиолдолд ч уг скрипт ажиллаж, токен дээр consent_decision: analytics_allowed гэж тэмдэглэгдэн cross-site мөрдөлт үргэлжилдэг нь батлагдлаа.
Сурталчилгааны зориулалттай гуравдагч талын пикселийн ажиллагааг "зүгээр нэг аналитик" гэж халхавчилсан нь Европын Холбооны GDPR болон AI Act-ийн хувийн нууцын дүрэм журмыг шууд зөрчиж болзошгүй хүнд сэдэв юм. Таны ChatGPT-д бичсэн нууцлаг чат, карьерын эргэлзээ, код дээрээс гадна бодит амьдрал дээрх вэб хэрэглээ нэг компанид төвлөрөх нь өгөгдлийн асар том эрсдэл үүсгэнэ.
Хөгжүүлэгчид ба хэрэглэгчид хэрхэн сэргийлэх вэ?
- CSP (Content Security Policy) чангатгах: Хэрэв та өөрийн вэб системдээ гуравдагч талын сангууд ашигладаг бол
connect-srcболонscript-srcдирективт зөвшөөрөгдөөгүй домэйн, тухайлбалbzr.openai.com-ыг хориглох. - Third-party cookie-г блоклох: Орчин үеийн Brave зэрэг хөтөч дээр third-party cookie-г бүрэн хаах, эсвэл Safari (ITP), Firefox (ETP)-ийн чанга тохиргоог идэвхжүүлэх.
- Ad-blocker дүрмүүд нэмэх: uBlock Origin зэрэг өргөтгөлд
||bzr.openai.com^домэйныг бүрэн блоклох шүүлтүүр нэмэх. - Контейнер / Профайл салгах: ChatGPT-ийг ашиглахдаа өдөр тутмын веб серфинг хийдэг үндсэн хөтчөөсөө тусдаа тусгай профайл эсвэл тусдаа хөтөч (Multi-Account Containers) дээр ажиллуулах.
OpenAI төлбөртэй захиалгаас гадна AdTech загварыг эрчимжүүлж эхэлсэн нь цаашид хиймэл оюуны хэрэгслүүдийг сонгохдоо тэдний дата цуглуулах механизмыг хөгжүүлэгчид онцгой анхаарах ёстойг сануулж байна.
Эх сурвалж: Buchodi's Threat Intel: ChatGPT now knows what you do on other websites via ad collector
Сэтгэгдэл
Ачаалж байна...