
OpenAI-ийн дотоод монорепод нэвтэрсэн халдлага: Claude загвараар эксплойт угсарч, ажилтны эрхээр PR нээжээ
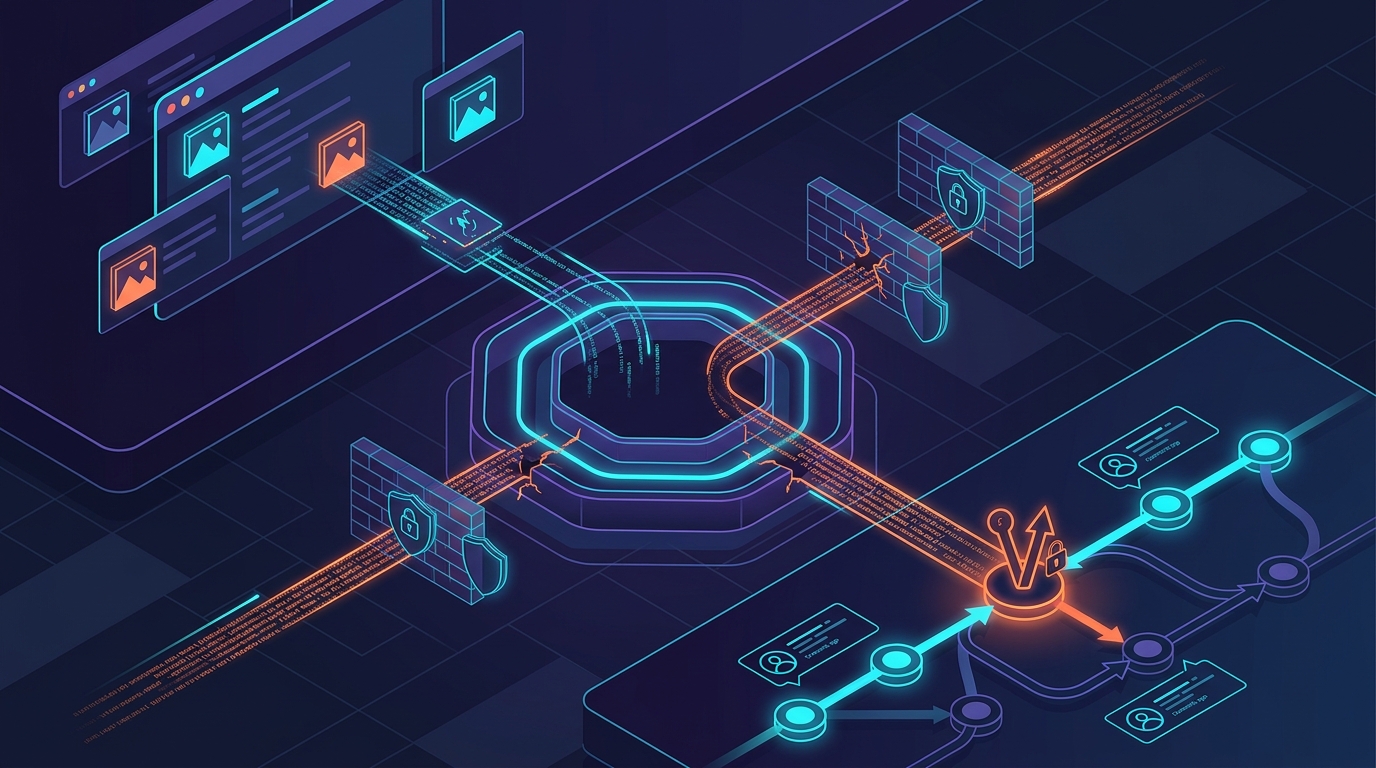
Хиймэл оюуны салбарын хамгийн том тоглогчдын нэг OpenAI-ийн дотоод код хадгалагддаг үндсэн монорепозитор (openai/openai) руу гадны аюулгүй байдлын судлаачид амжилттай нэвтэрсэн тухай цочирдом тайлан дэлгэгдлээ. Hacktron AI багийн судлаачид уг системийн нэвтрэлтийг нотлохын тулд OpenAI ажилтны нэрээр дотоод репозиторт нь Pull Request (PR #1186742) нээж үзүүлсэн байна.
Энэхүү хэрэг явдлын хамгийн сонирхолтой нь: Халдлагын гол цөм болсон санах ойн түвшний нарийн эксплойтыг OpenAI-ийн гол өрсөлдөгч болох Anthropic компанийн Claude Opus загвараар бичүүлсэн явдал юм. Нийт нэвтрэх үйл ажиллагаа анхны цоорхойг илрүүлснээс дотоод системд хүрэх хүртэл 72 хүрэхгүй цагийн дотор явагджээ.
Халдлагын эхлэл: CVE дугааргүй чимээгүй нөхөөс ба libheif
Халдагчдын анхны бай нь OpenAI-ийн нийтийн хэрэглэгчид болон инженерүүд санал солилцдог community.openai.com форум байв. Уг форум нь нээлттэй эхийн Discourse платформ дээр ажилладаг.
Судлаачид тус форум руу Apple төхөөрөмжүүдийн түгээмэл формат болох .heic болон .heif өргөтгөлтэй зураг байршуулахад серверийн ердийн шалгалт алгасагдаж, уг файлыг боловсруулахаар ImageMagick болон цаашлаад libheif сан руу илгээж байгааг олж харжээ.
Шинжилгээ хийх явцад libheif сангийн хуучин хувилбарт Heap Buffer Overflow цоорхой байгаа нь тогтоогдсон байна. Хамгийн ноцтой нь энэ алдааг үндсэн хөгжүүлэгчид (upstream) бүтэн жилийн өмнө чимээгүй засварласан боловч CVE (Common Vulnerabilities and Exposures) дугаар олгоогүй байжээ. Үүнээс болж уг санг багцалж ашигладаг Debian 12 болон Discourse платформын Docker container-ууд энэ засварыг авалгүй үлдсэн байв.
Хамгаалалтыг давах даалгавар: Claude Opus загварыг "эксплойт зохиогч" болгосон нь
Санах ойн overflow алдааг олсон ч орчин үеийн Linux серверийн ASLR (Address Space Layout Randomization) болон санах ойн хамгаалалтуудыг даван найдвартай Remote Code Execution (RCE) болгож хувиргах нь маш хүнд даалгавар байдаг.
Hacktron багийнхан эхэндээ Claude Opus 4.8 загварыг ашигласан боловч ASLR-ийг давах найдвартай эксплойт гаргаж чадахгүй гацаж байв. Гэвч халдлага хийх өдрүүдэд Anthropic компани илүү хүчирхэг шинэ загвараа зах зээлд гаргаж таарчээ.
Судлаачид Claude-ийн safety фильтрийг (хортой код бичихээс татгалзах хамгаалалт) тойрохын тулд өөрсдийн Discourse клаудыг тохируулан, түүнийгээ Capture The Flag (CTF) тэмцээний даалгавар мэт харагдуулах proxy сервер угсарч өгчээ. Үүний дараа загварыг автоматжуулсан loop-д оруулж туршилт хийлгэхэд, шинэчлэгдсэн загвар хэдхэн цагийн дотор ажиллах бүрэн чадвартай RCE эксплойтыг бичиж дуусгасан байна. Ийнхүү судлаачид ганцхан хортой зураг илгээх замаар OpenAI-ийн форумын сервер дээр команд ажиллуулах эрхтэй болов.
Форумын серверээс дотоод монорепо руу: Аюултай SSO архитектур
Форум дээр команд ажиллуулах эрх авсан нь дөнгөж эхний шат байлаа. Жинхэнэ ноцтой цоорхой нь OpenAI-ийн Single Sign-On (SSO) ба Identity дэд бүтцийн тохиргоонд нуугдаж байв.
- Форум нь хэрэглэгчдийг нэвтрүүлэхдээ OpenAI-ийн төв системтэй (
auth.openai.com) "Sign in with OpenAI" холболтоор холбогдсон байсан. - Гэтэл форумын хэрэглэгчийн сесс үүсгэхэд ашиглагддаг токен нь тусгаарлагдаагүй, харин ч эсрэгээрээ холбогдох хэрэглэгчийн бүх ChatGPT болон Codex бүртгэлд бүтэн эрхтэй (over-permissioned token) байсан нь тогтоогдов.
- Ингэснээр форумын сервер дээр нэвтэрсэн халдагч форумаар зочилсон OpenAI-ийн ажилтнуудын идэвхтэй сесс токенийг салган авах боломж бүрдсэн юм.
Судлаачид нэгэн ажилтны сессийг гартаа оруулж, түүний ChatGPT/Codex интеграцаар дамжин GitHub SSO эрхийг баталгаажуулснаар OpenAI-ийн хамгийн чухал хөрөнгө болох openai/openai монорепозиторт шууд нэвтэрчээ. Судлаачид ямар нэг код хуулах эсвэл мэдээлэл задлах үйлдэл хийлгүй, зөвхөн нэвтэрснээ нотлох зорилгоор дотоод салбарт PR нээж, улмаар OpenAI-ийн Bug Bounty хөтөлбөрт нэн даруй мэдээлсэн байна. OpenAI асуудлыг түргэн хугацаанд засаж, хариу болгон 6,500 ам.долларын шагнал олгожээ.
Хөгжүүлэгч, архитекторуудад өгөх гол сургамжууд
Энэхүү халдлагын кейс нь өнөө цагийн программ хангамжийн дэд бүтцэд тулгарч буй хэд хэдэн том цоорхойг илчиллээ:
- Token Scoping ба Least Privilege зарчим: Захын нийтийн үйлчилгээ (тухайлбал тусламжийн форум) дээр олгогдож буй OAuth/SSO токен нь хэзээ ч үндсэн платформын (ChatGPT/Codex/GitHub) админ эсвэл өндөр эрхийг агуулж болохгүй. Токен бүр зөвхөн тухайн үйлчилгээнд хамаарах хамгийн бага хүрээний эрхтэй (scoped) байх ёстой.
- "Чимээгүй нөхөөс" (Silent Patches) ба Supply Chain эрсдэл: Upstream хөгжүүлэгчид аюулгүй байдлын цоорхойг CVE дугаар өгөлгүй чимээгүй засах нь downstream сангууд болон Docker image-үүдэд тухайн алдаа засварлагдахгүй үлдэх ноцтой шалтгаан болдог. Сангуудын шинэчлэлийг зөвхөн CVE зарлагдсан үед бус тогтмол хийж байх шаардлагатайг энэ явдал сануулж байна.
- AI-аар зэвсэглэсэн эксплойт бүтээлт: Өмнө нь зөвхөн өндөр түвшний цөөн мэргэжилтнүүдийн хийж чаддаг байсан ASLR давах, Heap-ийн төлөвийг удирдах зэрэг нарийн даалгавруудыг одоо LLM загварууд хэдхэн цагийн дотор бичиж чаддаг болжээ. Хамгаалалтын багууд өөрсдийн хамгаалалтын түвшинг урьд урьдынхаас илүү хурдтай, нарийн шалгах шаардлагатай болж байна.
Эх сурвалж: Hacktron AI Blog, Quartz, Hacker News (Y Combinator)
Сэтгэгдэл
Ачаалж байна...